Alle Features im Detail
Über 20 Module, die nahtlos ineinandergreifen. Kein Consulting nötig.
Modul 1
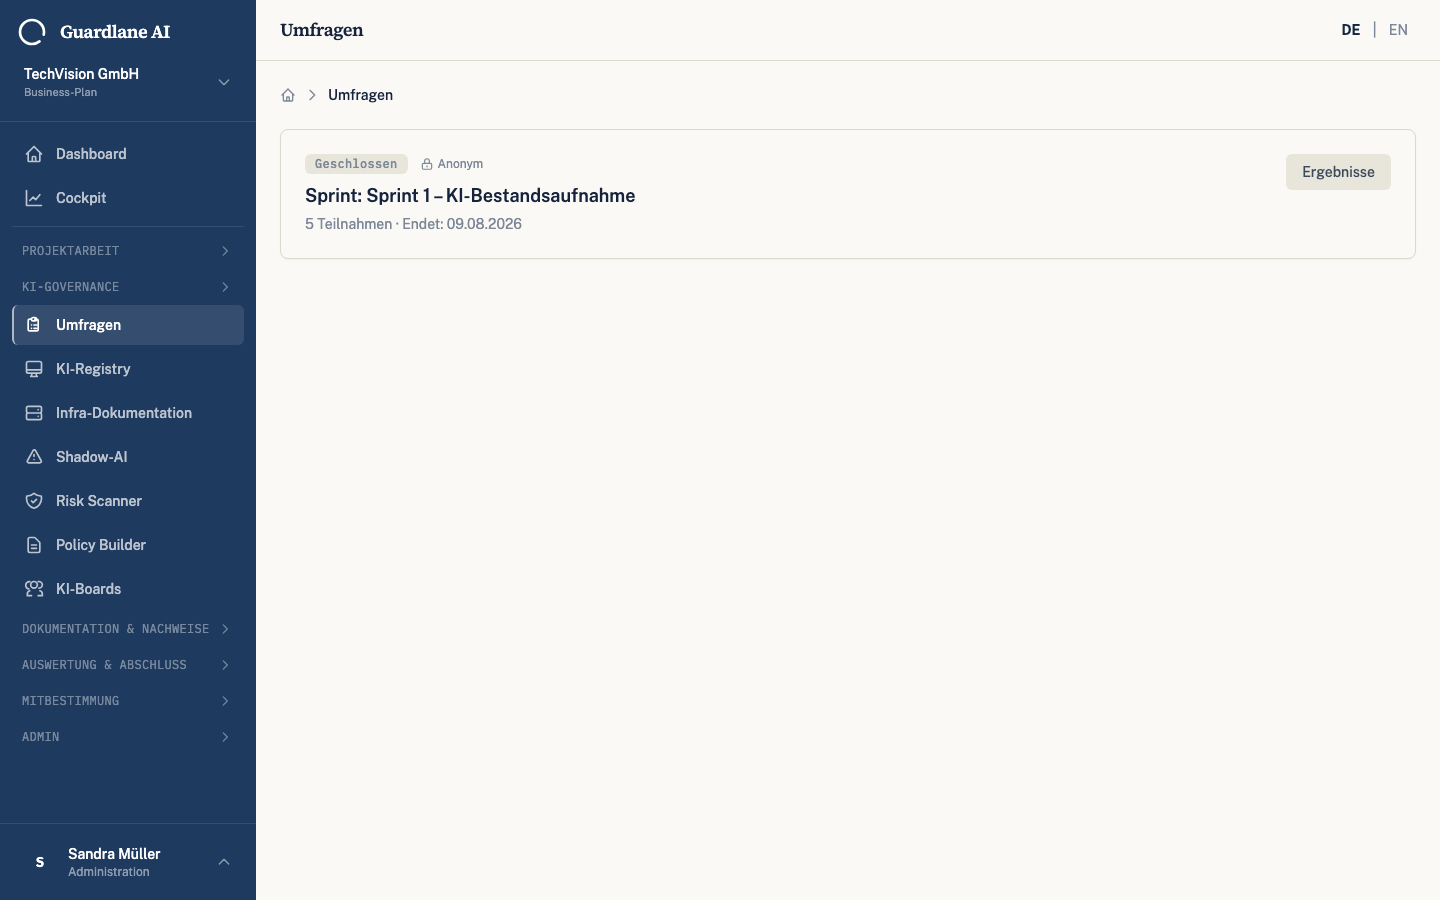
Discovery-Umfrage
Finden Sie heraus, welche KI-Tools Ihre Mitarbeiter wirklich nutzen – anonym und datenschutzkonform. Die Umfrage ist in 10 Minuten ausgefüllt und mobilfähig.
Die Ergebnisse werden automatisch kategorisiert: offizielle Tools, Shadow-AI, und potenzielle Risiken. Sie erhalten ein klares Bild der KI-Landschaft in Ihrem Unternehmen.
- Anonym und DSGVO-konform
- Mobilfähig – Teilnahme vom Smartphone
- Automatische Kategorisierung der Ergebnisse
- Teilnahme-Tracking ohne personenbezogene Daten
Modul 2
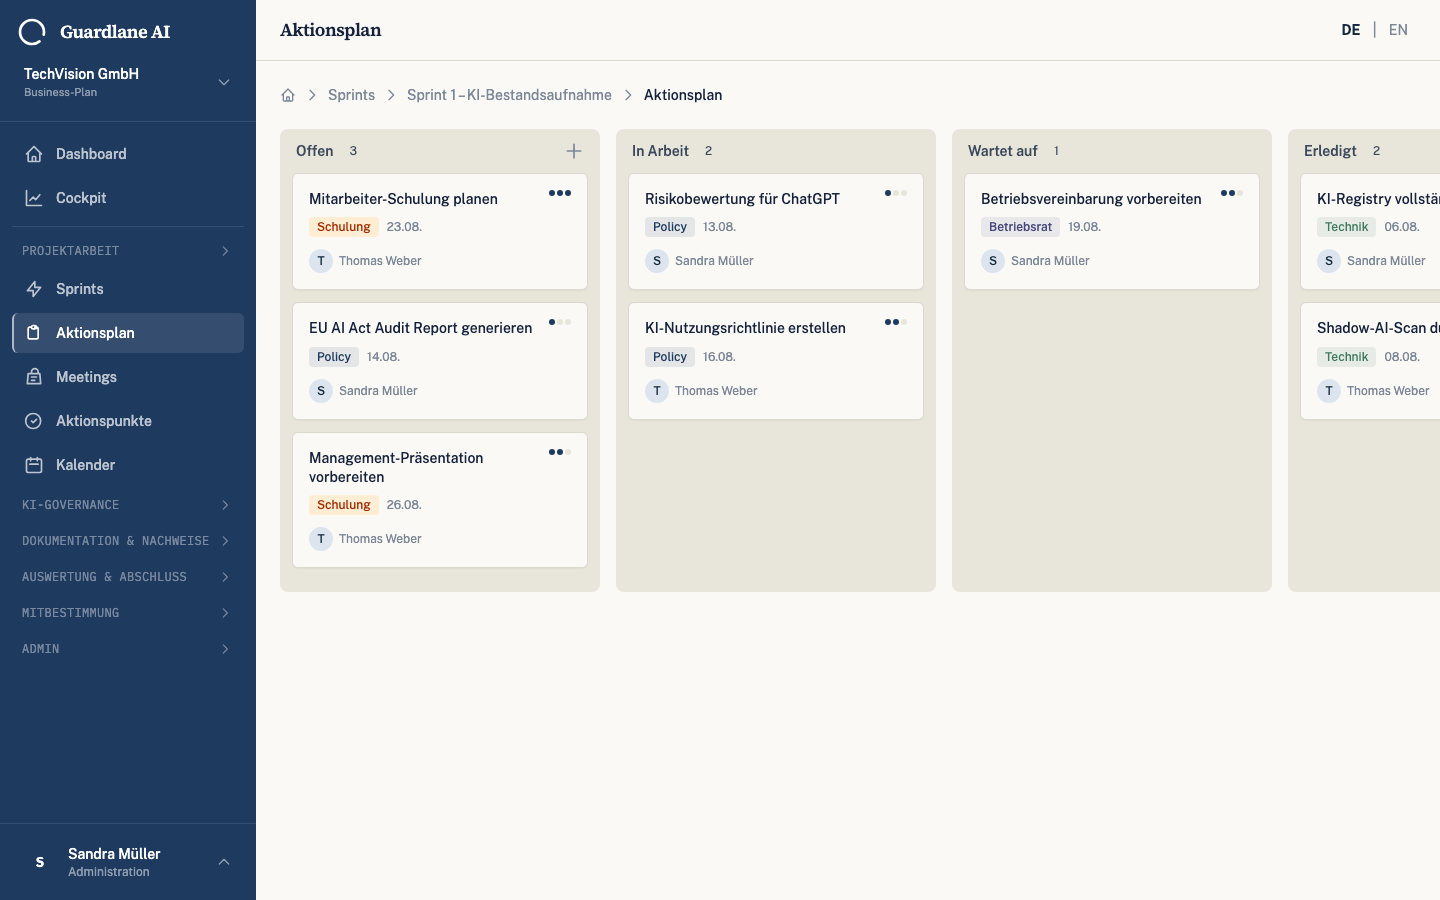
30-Tage-Aktionsplan
Basierend auf den Discovery-Ergebnissen generiert Guardlane automatisch einen priorisierten Aktionsplan. Jede Maßnahme wird nach Risiko und Aufwand sortiert.
Der Plan ist in Sprints organisiert. Nach jedem Sprint wird der Fortschritt gemessen und der nächste Sprint angepasst – kontinuierliche Verbesserung statt einmaliges Audit.
- Automatisch priorisiert nach Risiko-Score
- Sprint-basiert mit messbarem Fortschritt
- Snapshot-Vergleich zwischen Sprints
- Verantwortliche und Deadlines zuweisbar
Modul 3
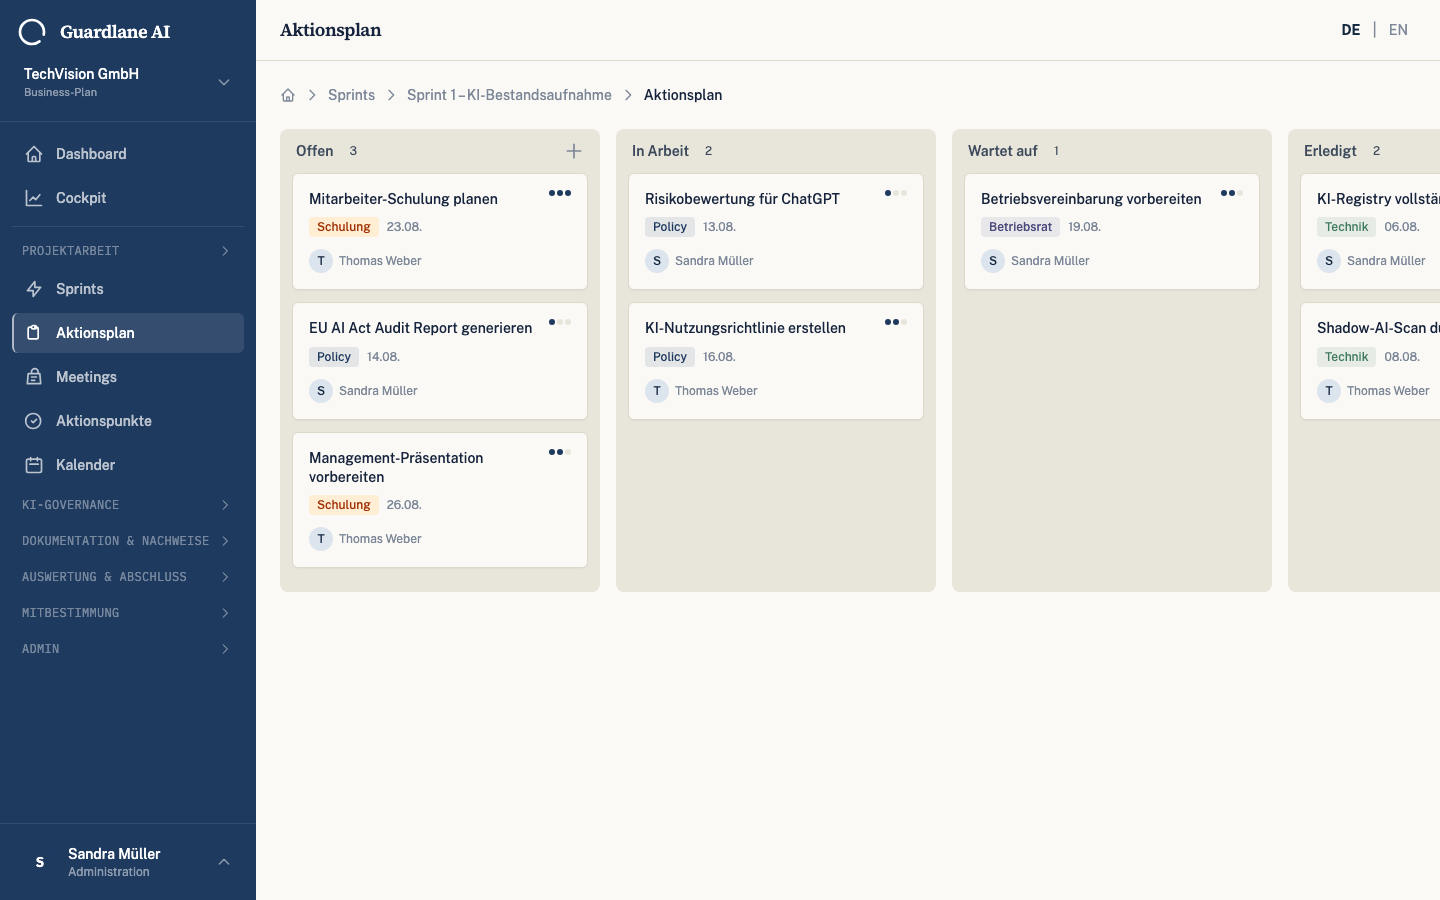
Kanban-Board
Alle Aufgaben aus dem Aktionsplan landen automatisch auf dem Kanban-Board. Weisen Sie Verantwortliche zu, setzen Sie Deadlines und verfolgen Sie den Fortschritt in Echtzeit.
Die Spalten (Offen, In Bearbeitung, Review, Erledigt) geben jedem Teammitglied klare Orientierung. Kommentare und Dateien können direkt an Aufgaben angehängt werden.
- Drag & Drop Interface
- Owner-Zuweisung und Deadline-Tracking
- Kommentare und Dateianhänge
- Filter nach Priorität, Owner und Status
Modul 4
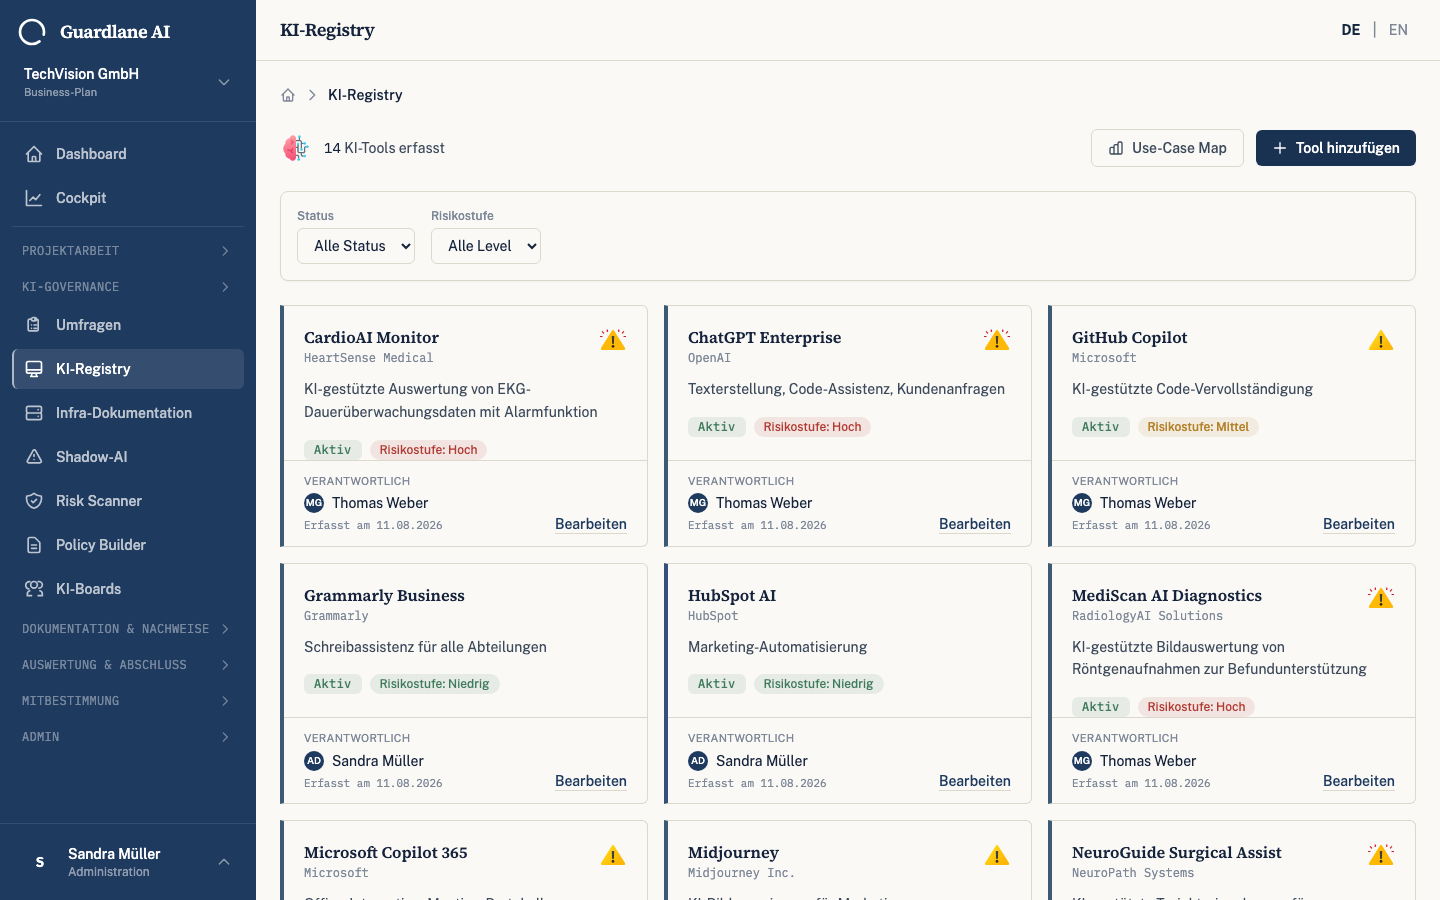
KI-Infrastruktur-Registry
Das zentrale Verzeichnis aller KI-Systeme in Ihrem Unternehmen. Dokumentieren Sie offizielle Tools, erkennen Sie Shadow-AI und klassifizieren Sie nach EU AI Act Risikostufen.
Jedes Tool erhält eine Risikobewertung, Verantwortliche und Freigabestatus. Die Registry wird automatisch mit den Discovery-Ergebnissen befüllt.
- Automatische Befüllung aus Discovery-Umfrage
- EU AI Act Risikostufen-Klassifizierung
- Shadow-AI Erkennung und Dokumentation
- Freigabe-Workflow mit Genehmigungsstufen
Modul 5
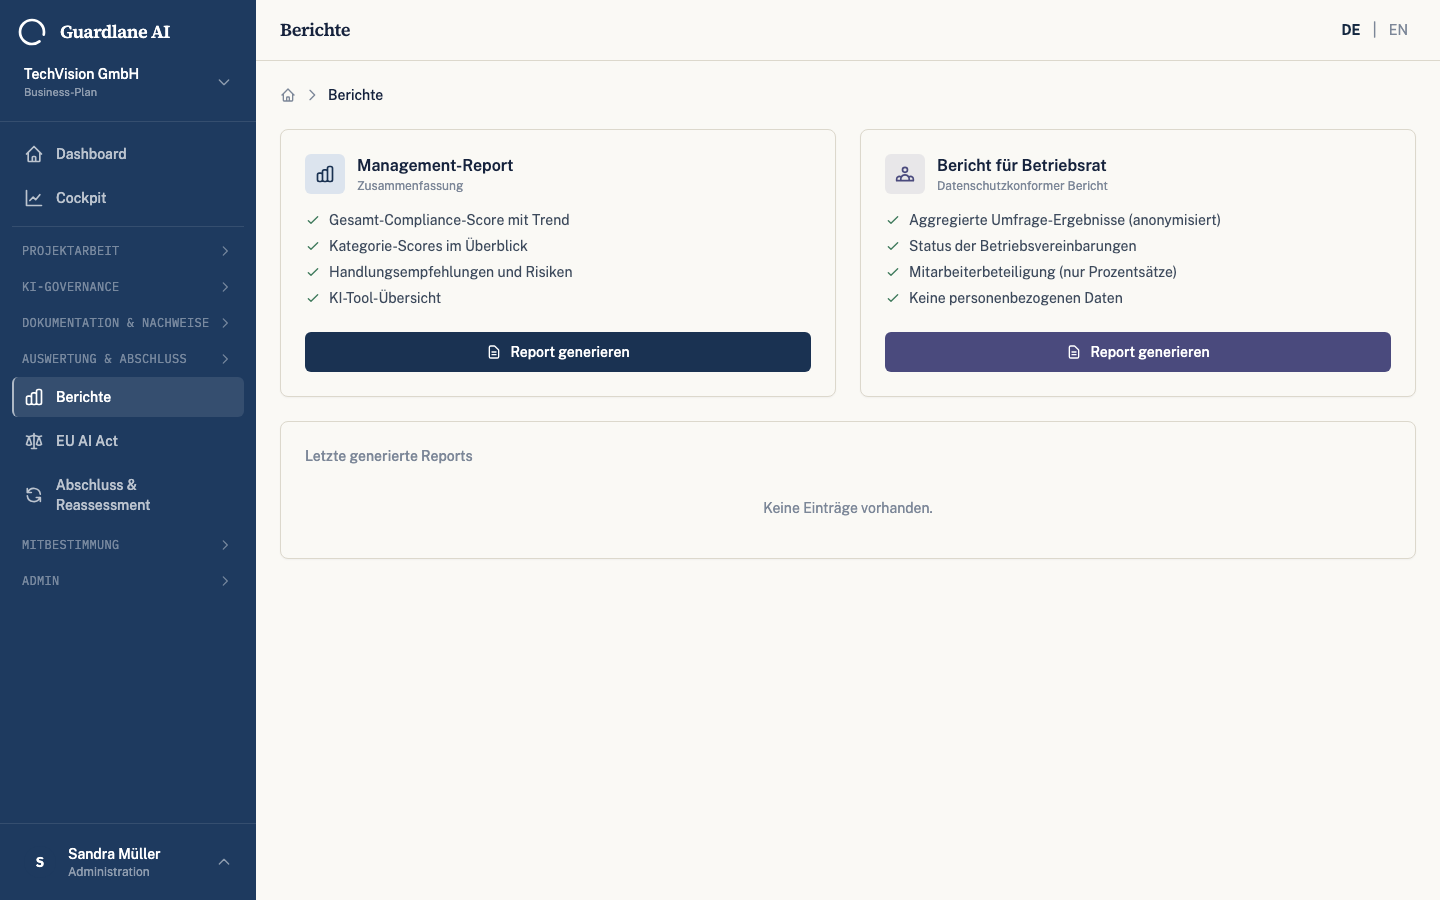
PDF-Reports
Generieren Sie auf Knopfdruck professionelle Reports für verschiedene Zielgruppen: Management-Summary, Betriebsrats-Bericht und Audit-Dokumentation.
Jeder Report enthält den aktuellen Compliance-Score, den Fortschritt seit dem letzten Sprint und offene Maßnahmen. Perfekt für Vorstandssitzungen und Betriebsratsverhandlungen.
- Management-Report mit Executive Summary
- Betriebsrats-Report mit Datenschutz-Fokus
- Lückenloser Audit-Trail
- Snapshot-Vergleich im Report integriert
Modul 6
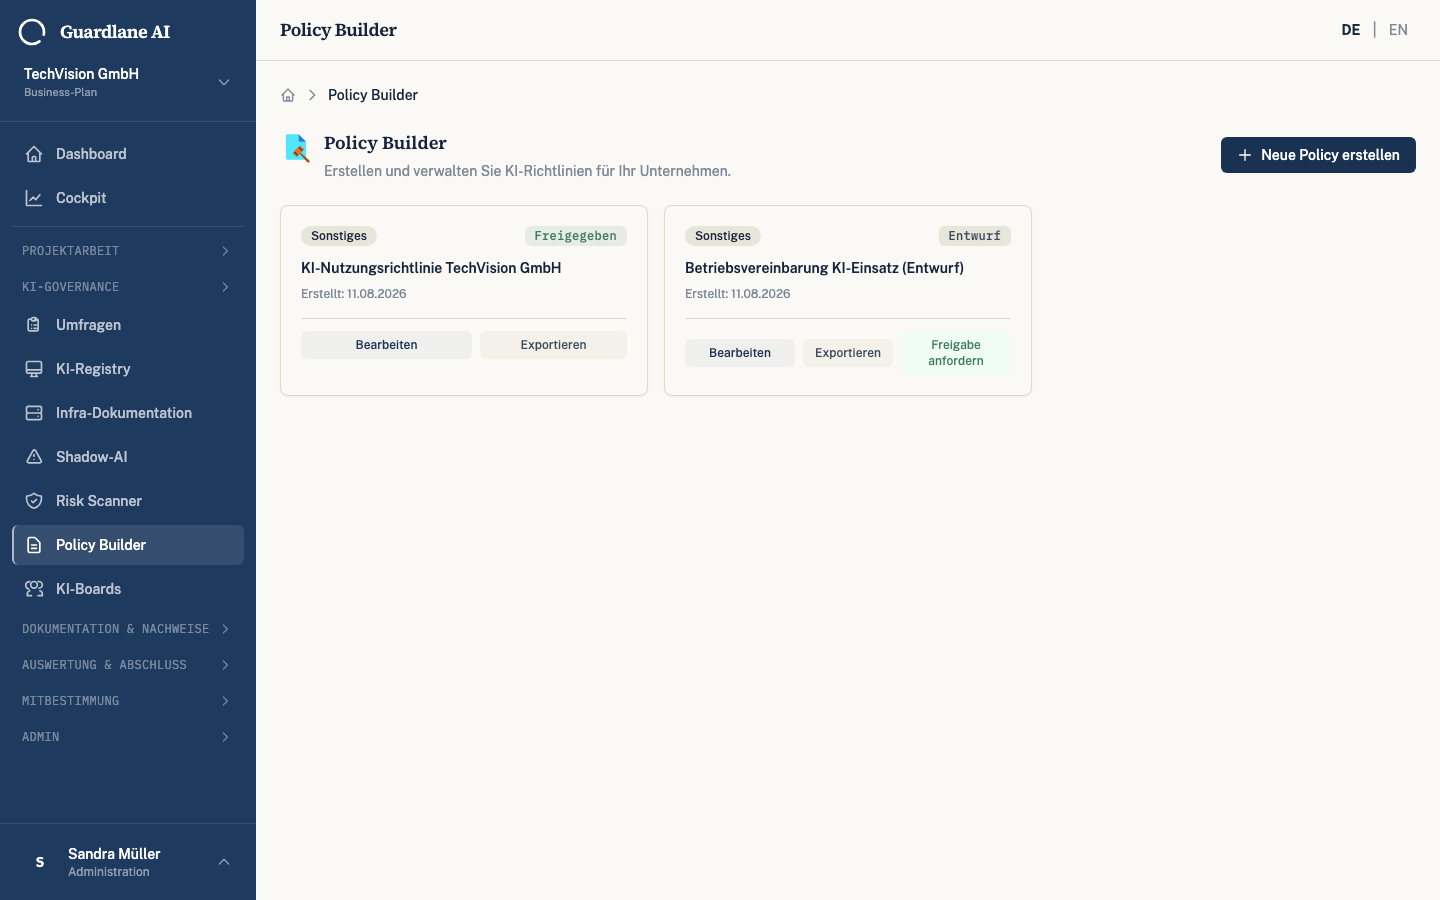
Policy Builder & System-Prompt-Generator
Erstellen Sie unternehmensspezifische KI-Richtlinien auf Basis bewährter Vorlagen. Der integrierte System-Prompt-Generator sorgt dafür, dass KI-Systeme Ihre Policies einhalten.
Vorkonfigurierte Templates für verschiedene Branchen und Unternehmensgrößen. Individuell anpassbar und sofort einsatzbereit.
- Branchenspezifische Vorlagen
- System-Prompt-Generator für KI-Tools
- Versionierung und Änderungsverlauf
- Export als PDF und Markdown
Modul 7
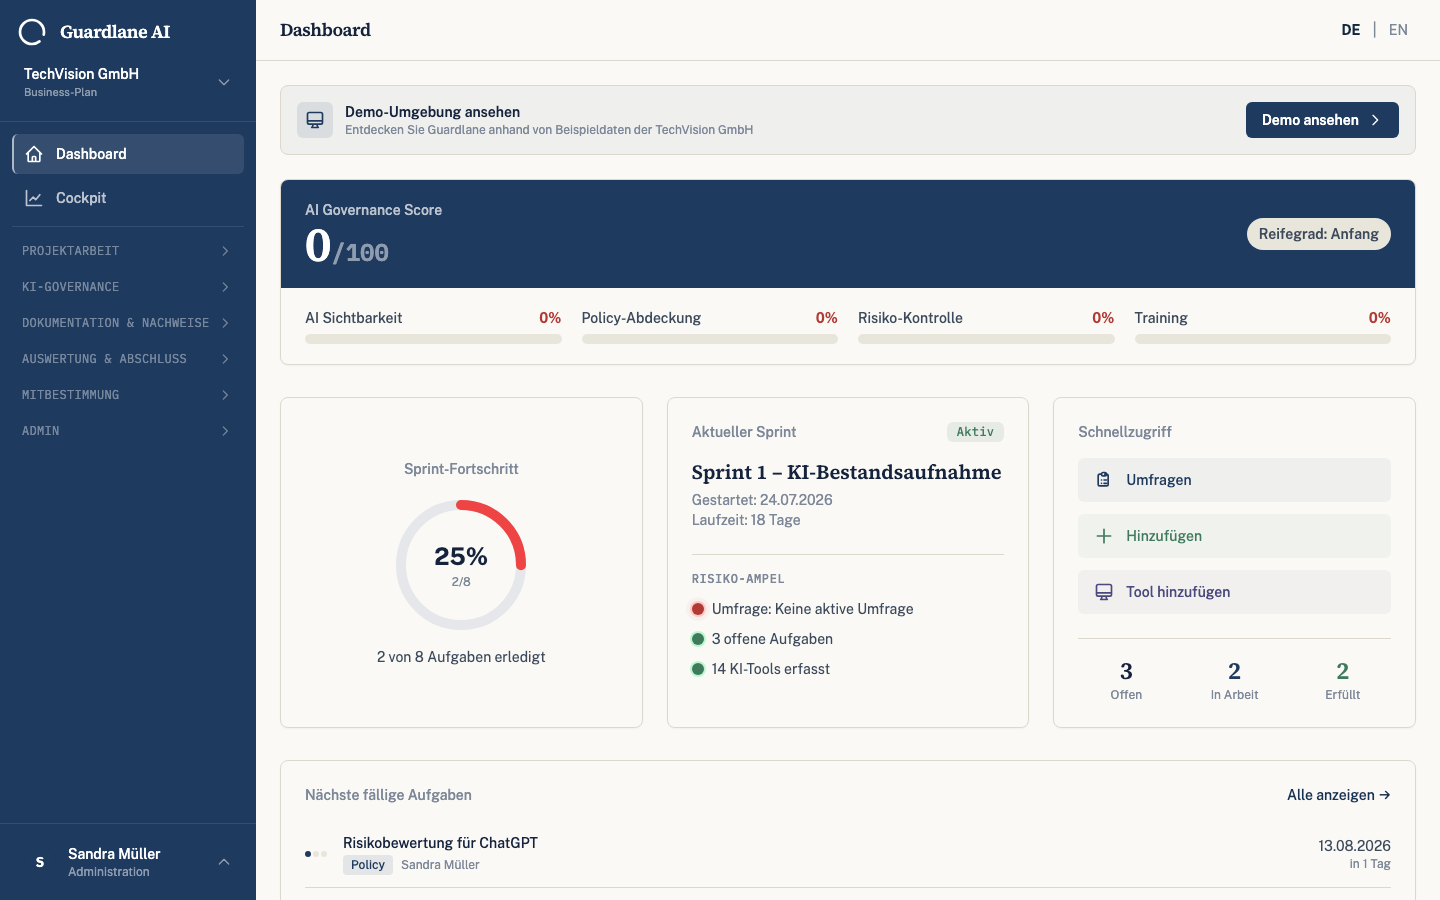
AI Governance Score
Der AI Governance Score (0–100) zeigt auf einen Blick, wie reif Ihre KI-Governance ist. Berechnet aus AI Sichtbarkeit, Policy-Abdeckung, Risiko-Kontrolle und Training.
Mit Maturity-Level: Anfang → Entwicklung → Gemanagt → Optimiert.
- Score 0–100 mit 4 Kategorien
- Maturity-Level: Anfang bis Optimiert
- Dashboard-Widget für alle Nutzer
- Historischer Verlauf über Sprints
Modul 8
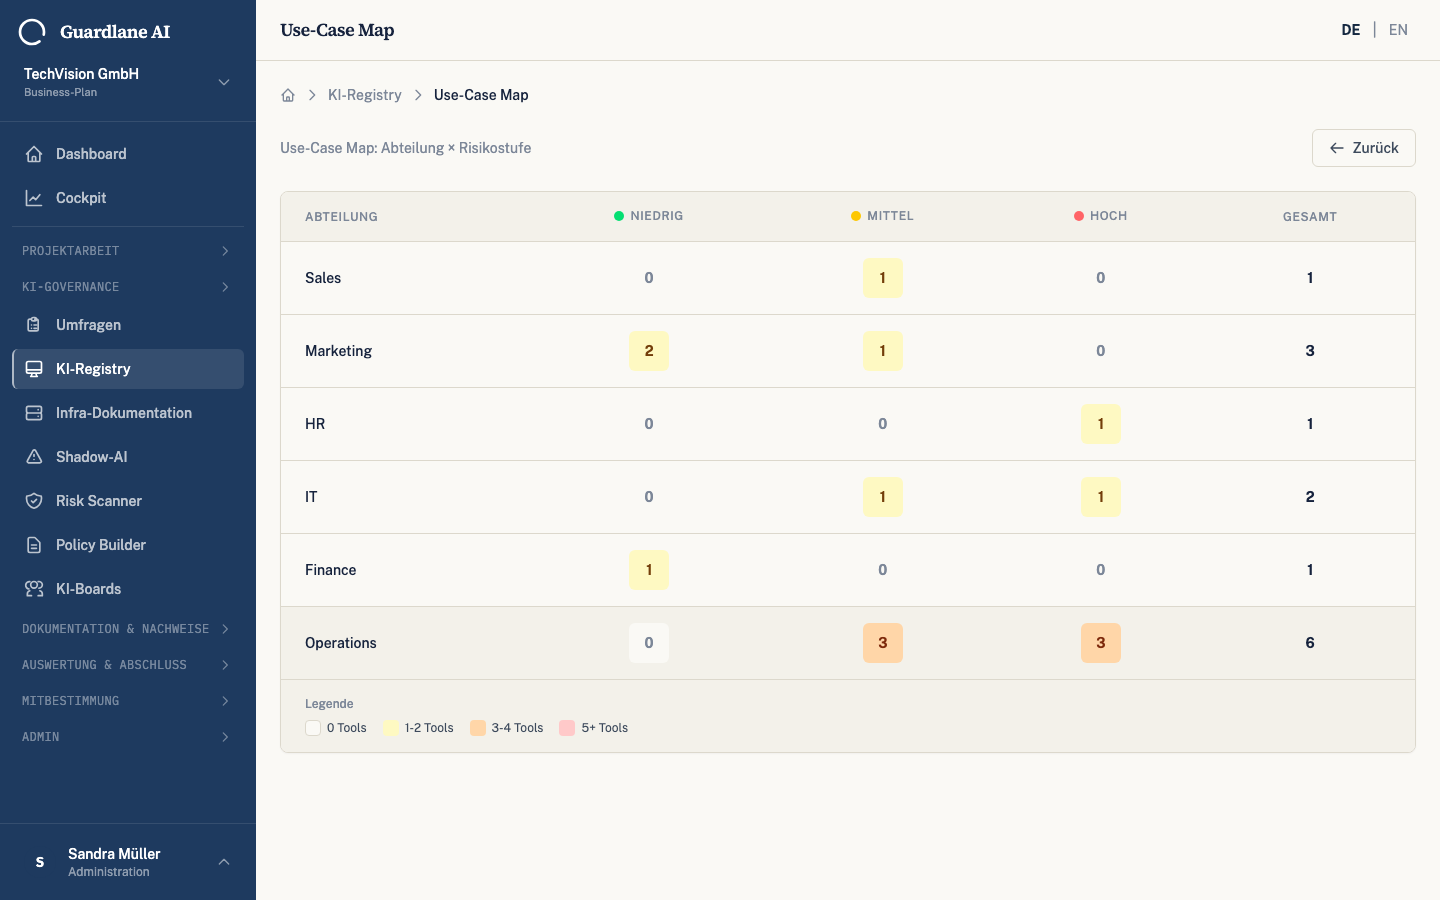
Use-Case Map
Heatmap-Visualisierung: Welche Abteilungen nutzen welche KI-Tools mit welchem Risikopotenzial? Die Use-Case Map zeigt blinde Flecken auf einen Blick – nach Abteilung und Risikostufe gruppiert.
- Heatmap: Abteilung × Risikostufe
- Schnelle Identifikation von Risikokonzentrationen
- Direkt aus der KI-Registry befüllt
- Export-fähig für Reports
Modul 9
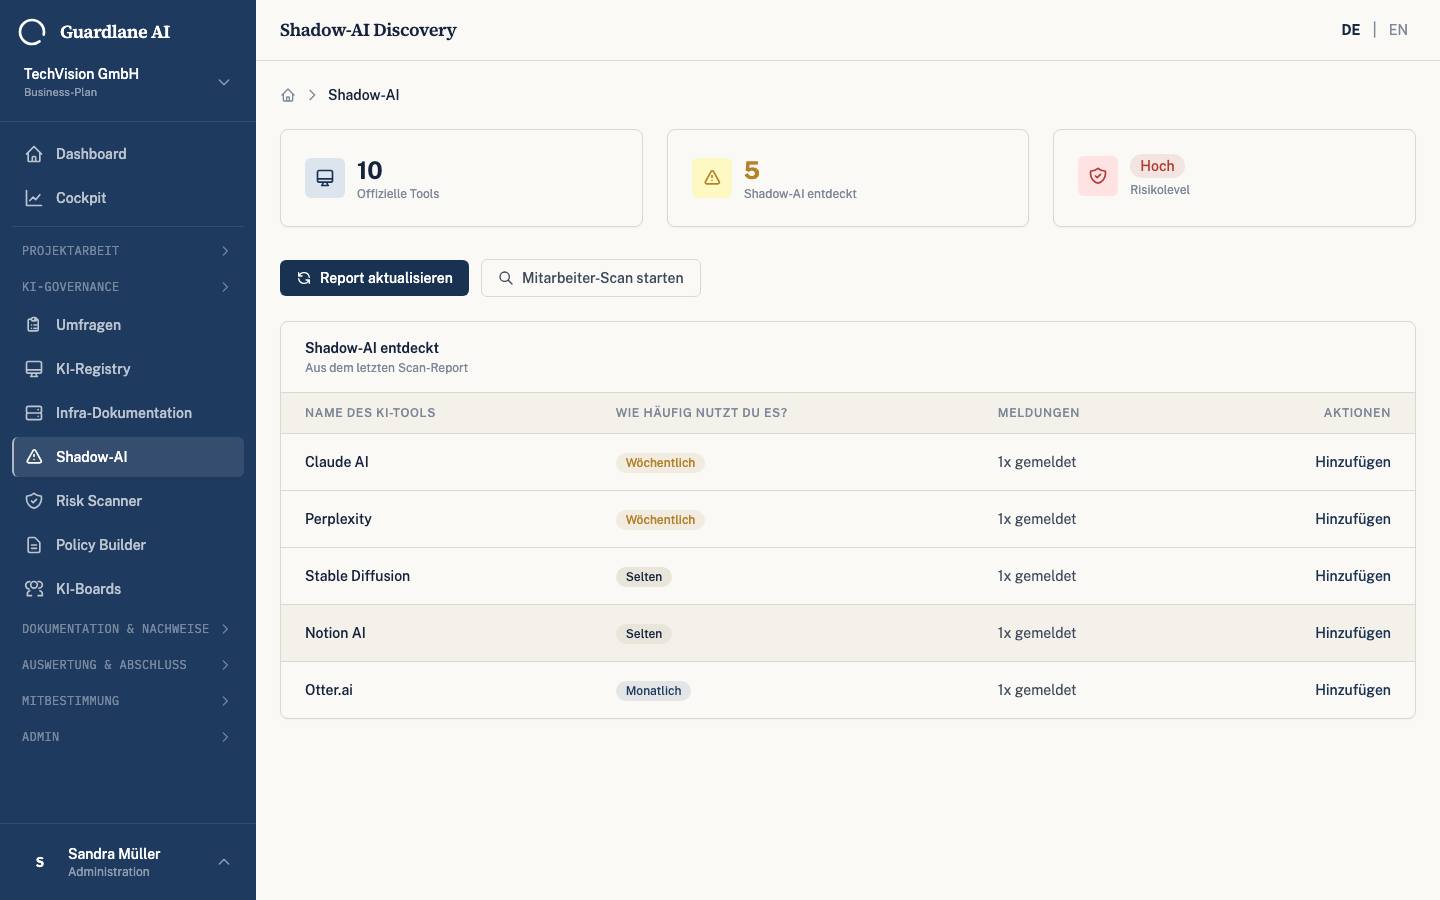
Shadow-AI Discovery
Mitarbeiter deklarieren anonym ihre KI-Tool-Nutzung. Guardlane vergleicht automatisch: offizielle vs. gemeldete Tools. Shadow-AI wird sichtbar – ohne Browser-Extension, ohne IT-Eingriff.
- Anonymer Employee Quick-Scan
- Automatischer Vergleich: offiziell vs. gemeldet
- Dashboard: 'X Shadow-AI entdeckt'
- Optional: CSV-Import von SSO-Logs
EU AI Act Audit Report
Vorschau folgt in Kürze
Modul 10
EU AI Act Audit Report
Ein-Klick-Export: der vollständige EU AI Act Compliance Report als PDF und JSON. Automatisch befüllt aus Ihren vorhandenen Daten – Art. 9 Risk Management, Art. 10 Data Governance, Art. 13 Transparency, Art. 14 Human Oversight, Art. 50 Transparency Obligations.
- Vollständiges Article-Mapping (Art. 9, 10, 13, 14, 52)
- Status je Artikel: Erfüllt / Teilweise / Offen
- PDF + JSON Export
- Automatisch aus Guardlane-Daten befüllt
Modul 11
AI Risk Scanner
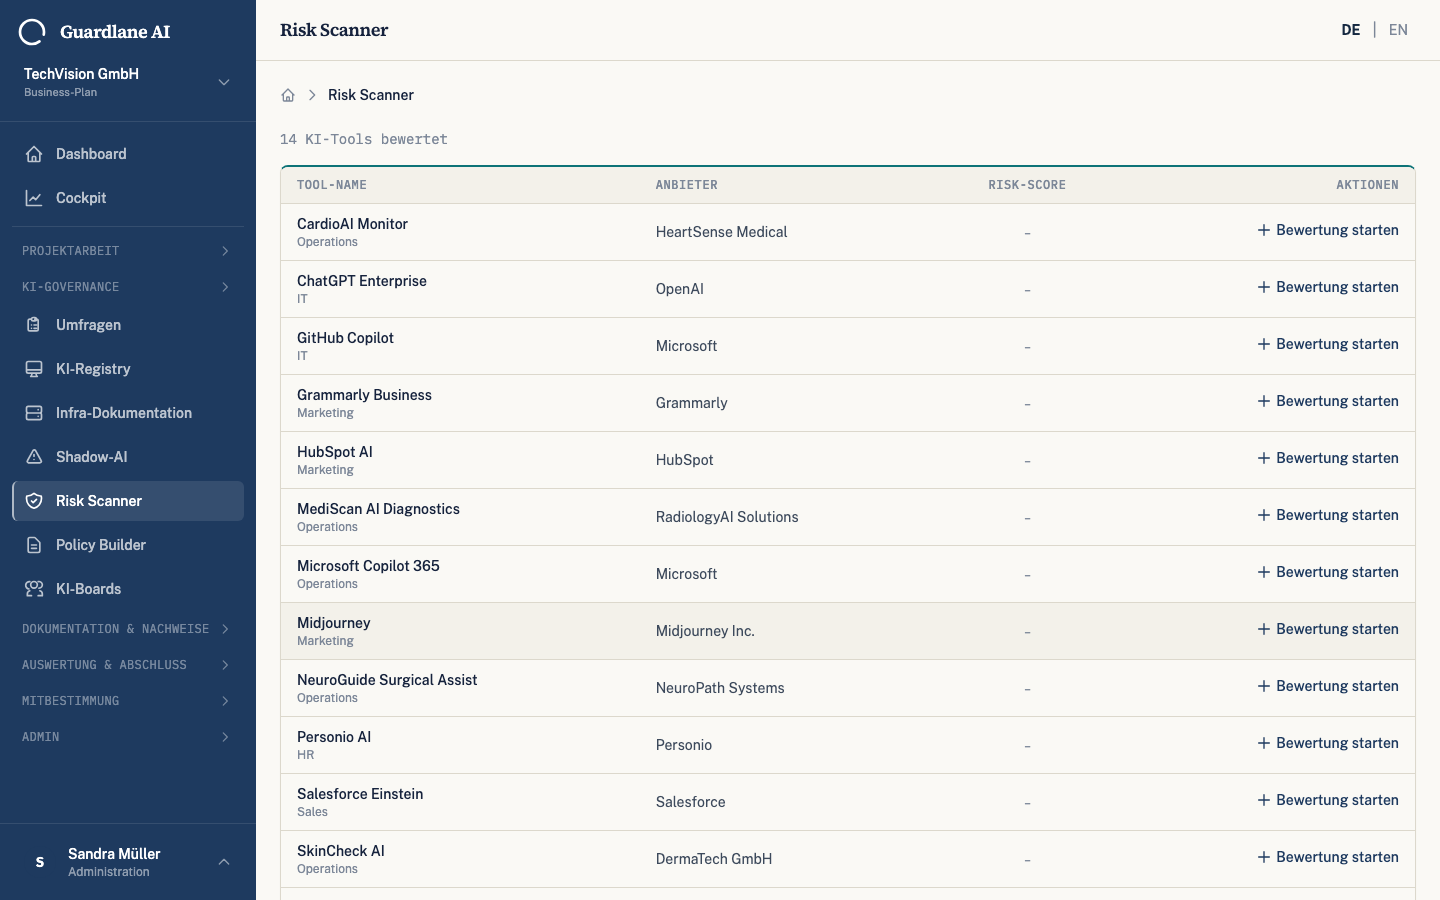
Strukturierter Risiko-Fragebogen für jedes KI-Tool: PII-Exposition, Datenspeicherort, menschliche Kontrolle, Geschäftskritikalität. Ergebnis: Risk Score 0–100 pro Tool mit Live-Vorschau.
- Risk Score 0–100 pro KI-Tool
- Kategorien: PII, Datenort, Kontrolle, Kritikalität
- Live Score-Berechnung während Eingabe
- Farbcodierte Risikoübersicht
Modul 12
Policy Acknowledgment
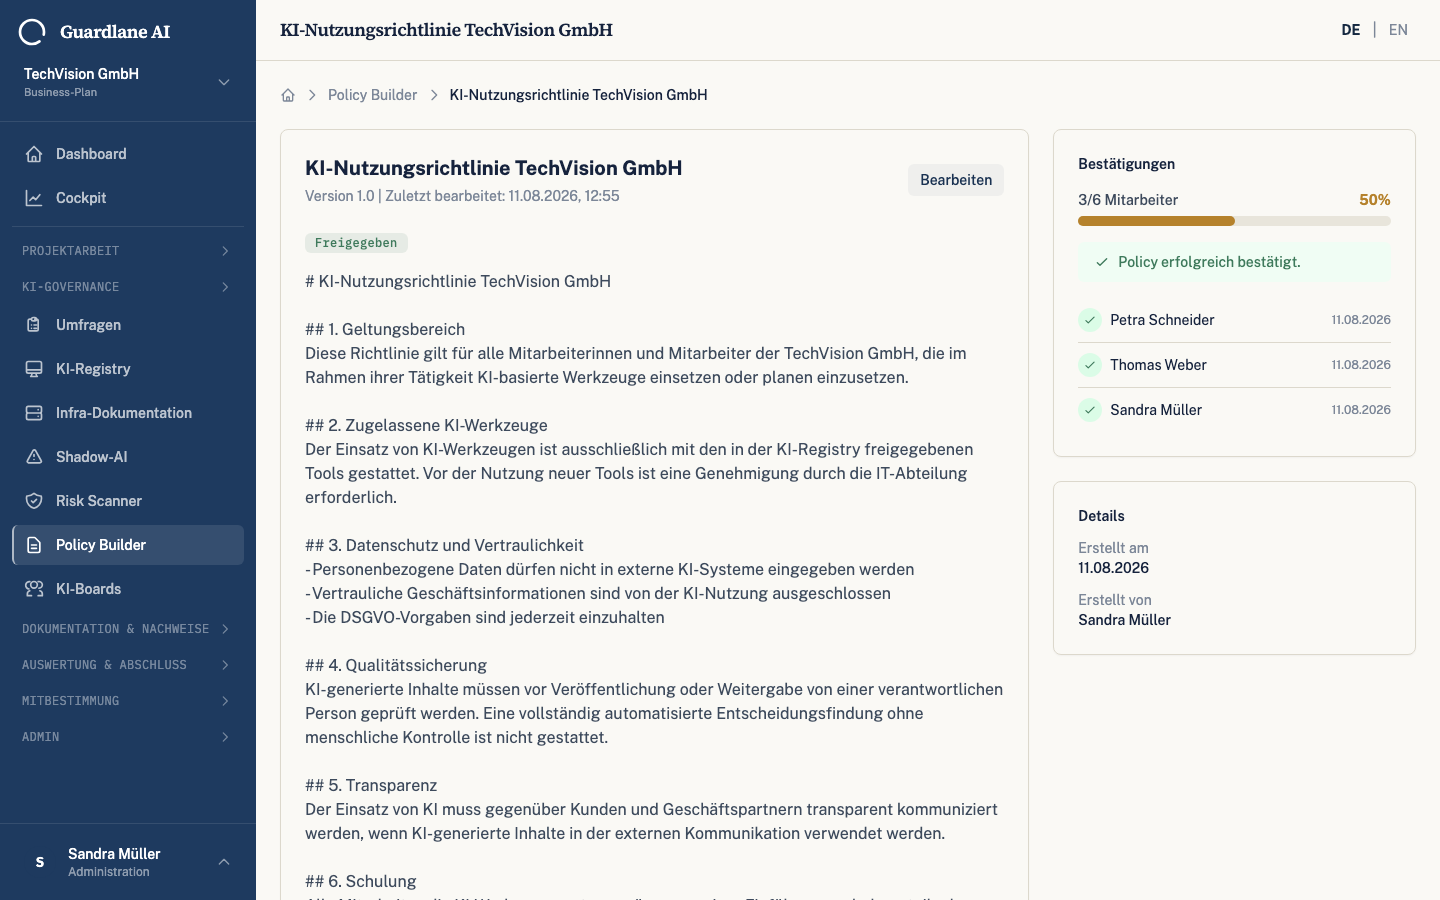
Wer hat welche Policy wann bestätigt? Guardlane trackt Mitarbeiter-Bestätigungen für alle Policy-Dokumente. Dashboard-Anzeige: "14/20 Mitarbeiter haben bestätigt". Automatische Reminder für fehlende Bestätigungen.
- Bestätigungsrate pro Policy sichtbar
- Automatische Reminder-E-Mails
- Vollständiger Audit-Trail mit Zeitstempel
- DSGVO-konform (IP + Zeitstempel)
Modul 13
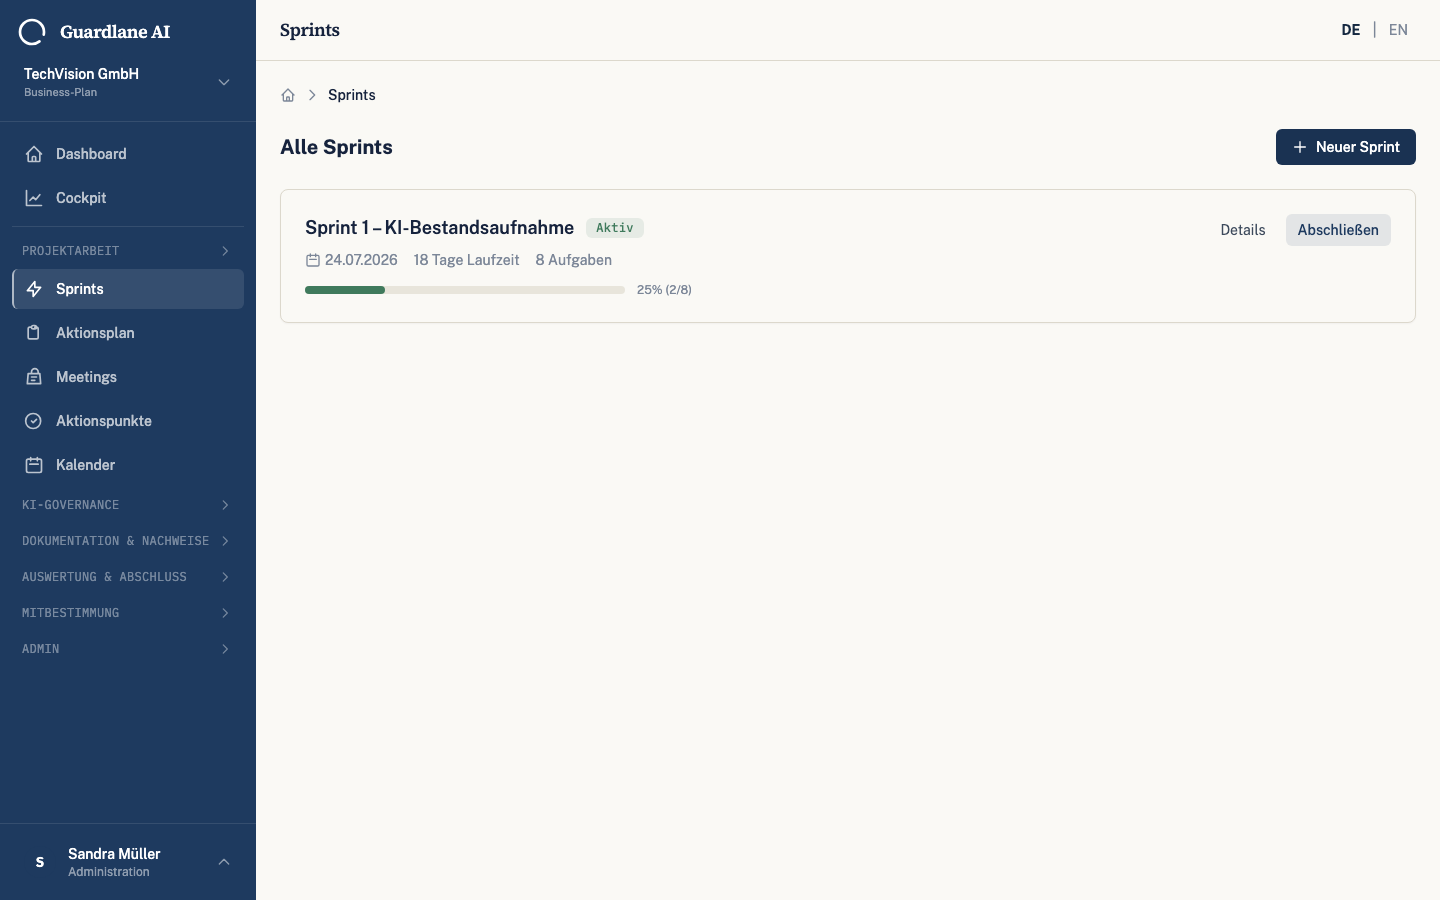
Sprint-Planung
Sprints sind ein eigenständiges Modul – Zeitboxen für konkrete Maßnahmen, mit Kapazitätsplanung pro Team und sprintweise messbarem Fortschritt statt eines einmaligen Audits.
- Sprint-Backlog mit Priorisierung
- Burndown je Sprint sichtbar
- Kapazitätsplanung pro Team oder Person
- Sprint-Review mit Kennzahlen
Modul 14
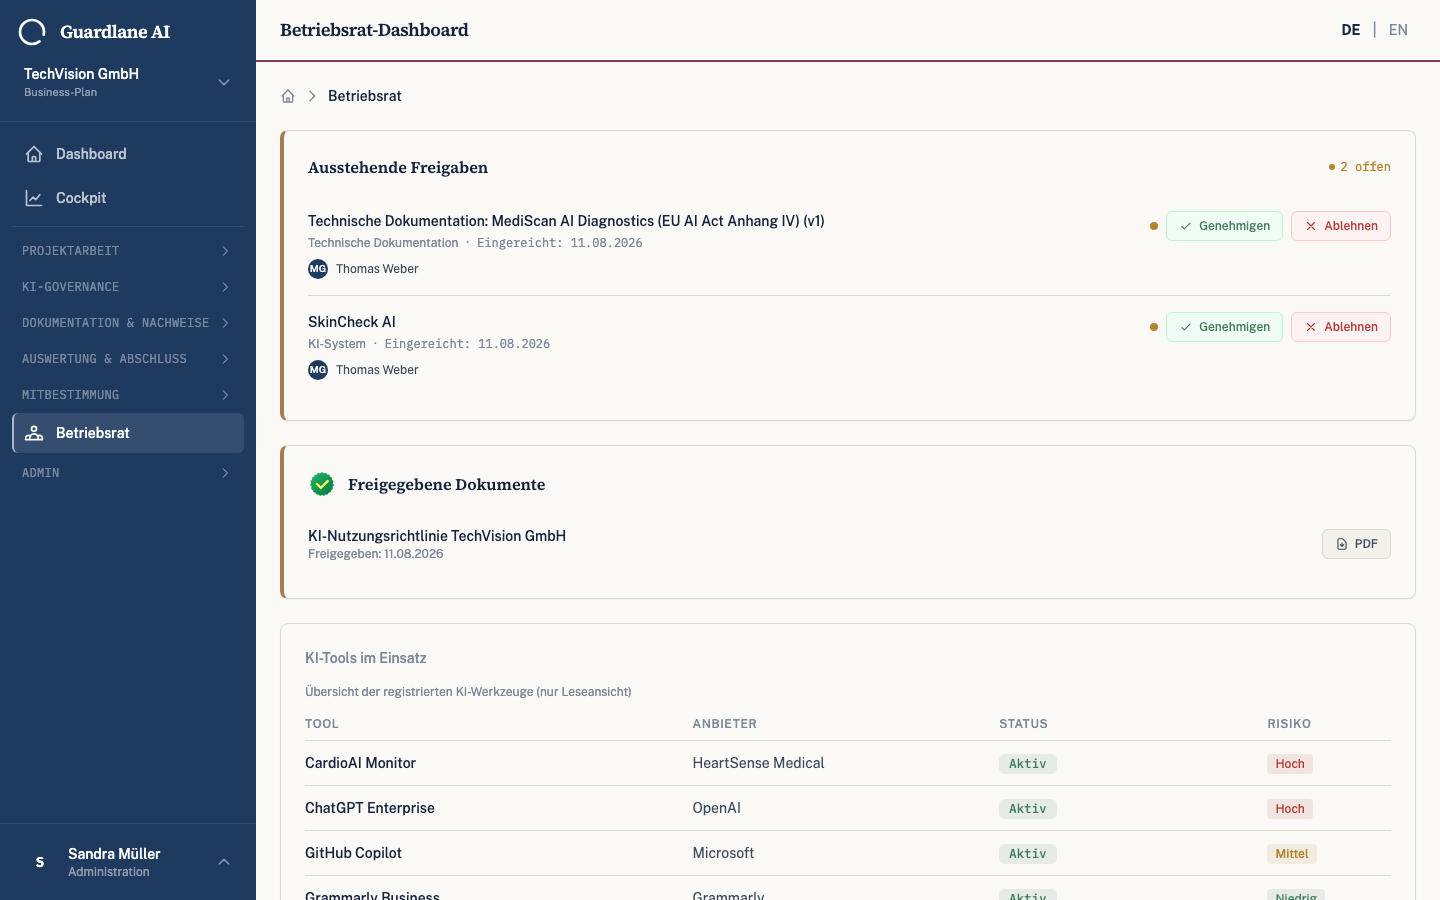
Freigaben & Mitbestimmung
Wo Mitarbeitervertretungen laut §87 BetrVG mitbestimmen müssen, bildet Guardlane den Freigabeprozess ab – passend für Betriebsrat, Mitarbeitervertretung (MAV) oder Personalrat, je nach Trägerschaft. Jede KI-Einführung durchläuft einen nachvollziehbaren Freigabe-Workflow, bevor sie produktiv geht.
- Mehrstufiger Freigabe-Workflow vor Produktivsetzung
- Passend für Betriebsrat, MAV oder Personalrat
- Vollständige Dokumentation für Mitbestimmungsverfahren
- Benachrichtigung bei offenen Freigaben
Modul 15
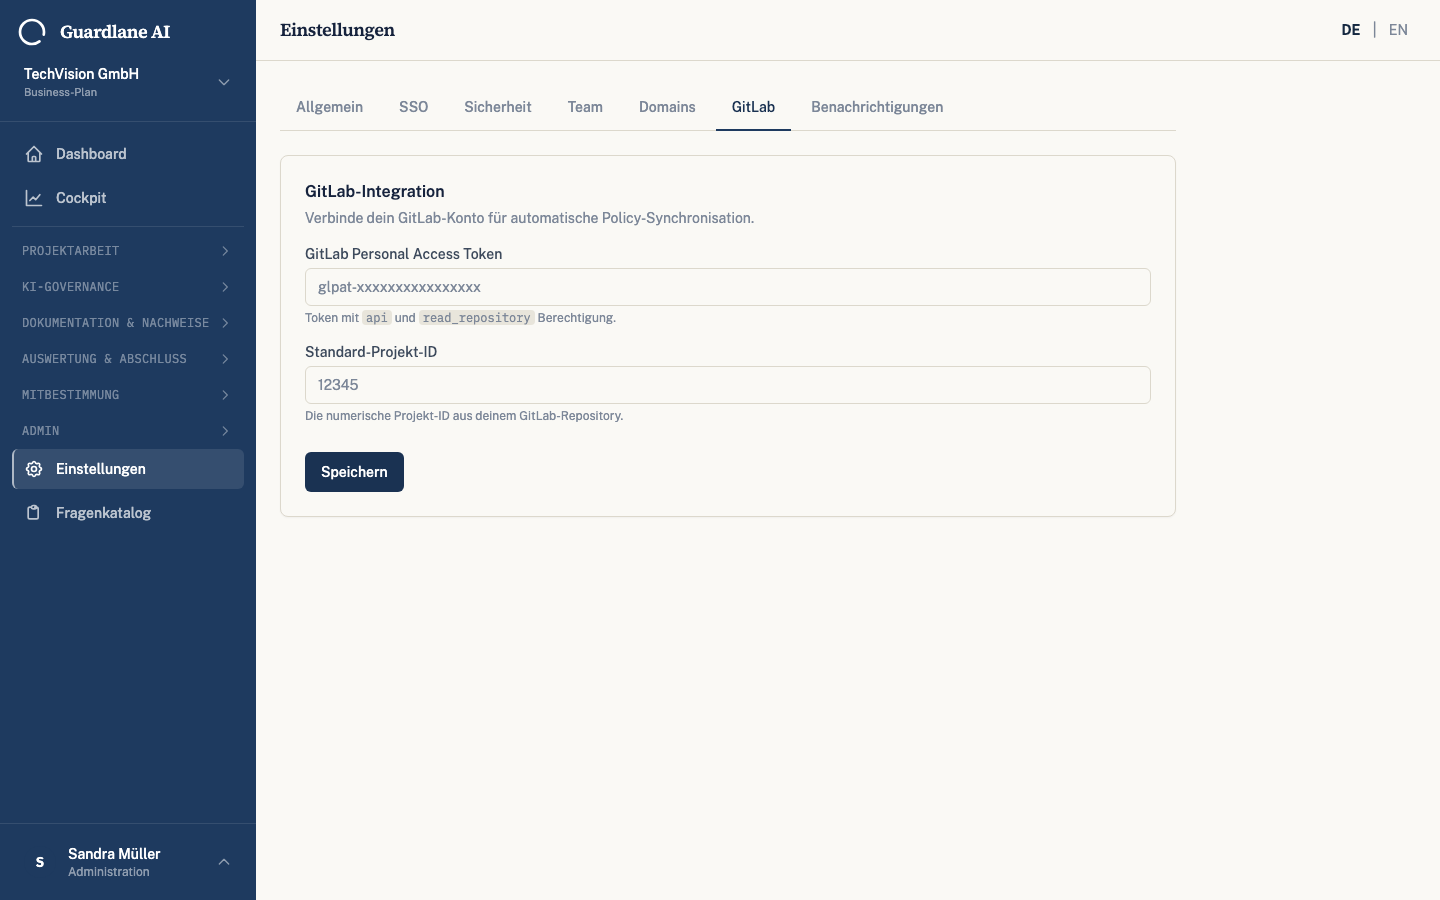
GitLab-Sync
Policies aus dem Policy Builder lassen sich direkt mit einem GitLab-Repository synchronisieren – als Markdown-Dateien mit Versionierung und Merge-Request-Workflow. So bleiben Governance-Dokumente Teil des bestehenden Entwickler-Workflows.
- Policies als Markdown im GitLab-Repository
- Änderungen über Merge Requests
- Versionshistorie inklusive Diff
- Bidirektionale Synchronisation
Modul 16
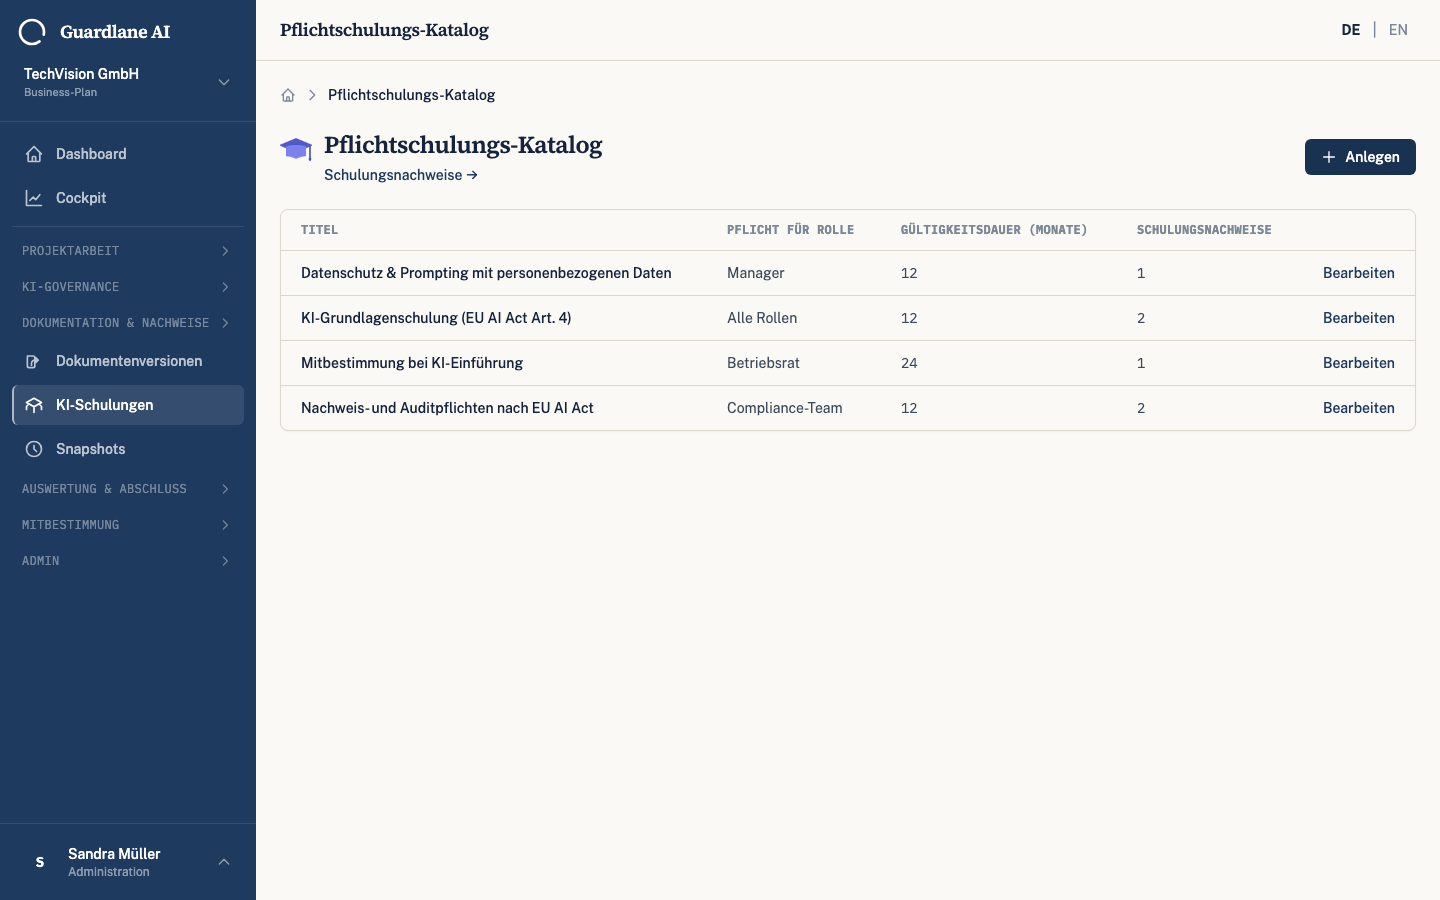
KI-Schulungen & Nachweise
Der EU AI Act verlangt ausreichende KI-Kompetenz bei allen, die KI-Systeme einsetzen (Art. 4). Guardlane verwaltet Schulungsinhalte, verfolgt Teilnahmen und stellt automatisch Nachweise für den Audit-Fall aus.
- Schulungsplan pro Rolle und Team
- Teilnahme-Tracking mit Fortschritt
- Automatische Schulungsnachweise als PDF
- Erinnerung bei ablaufender Gültigkeit
Modul 17
Snapshots & Vergleich
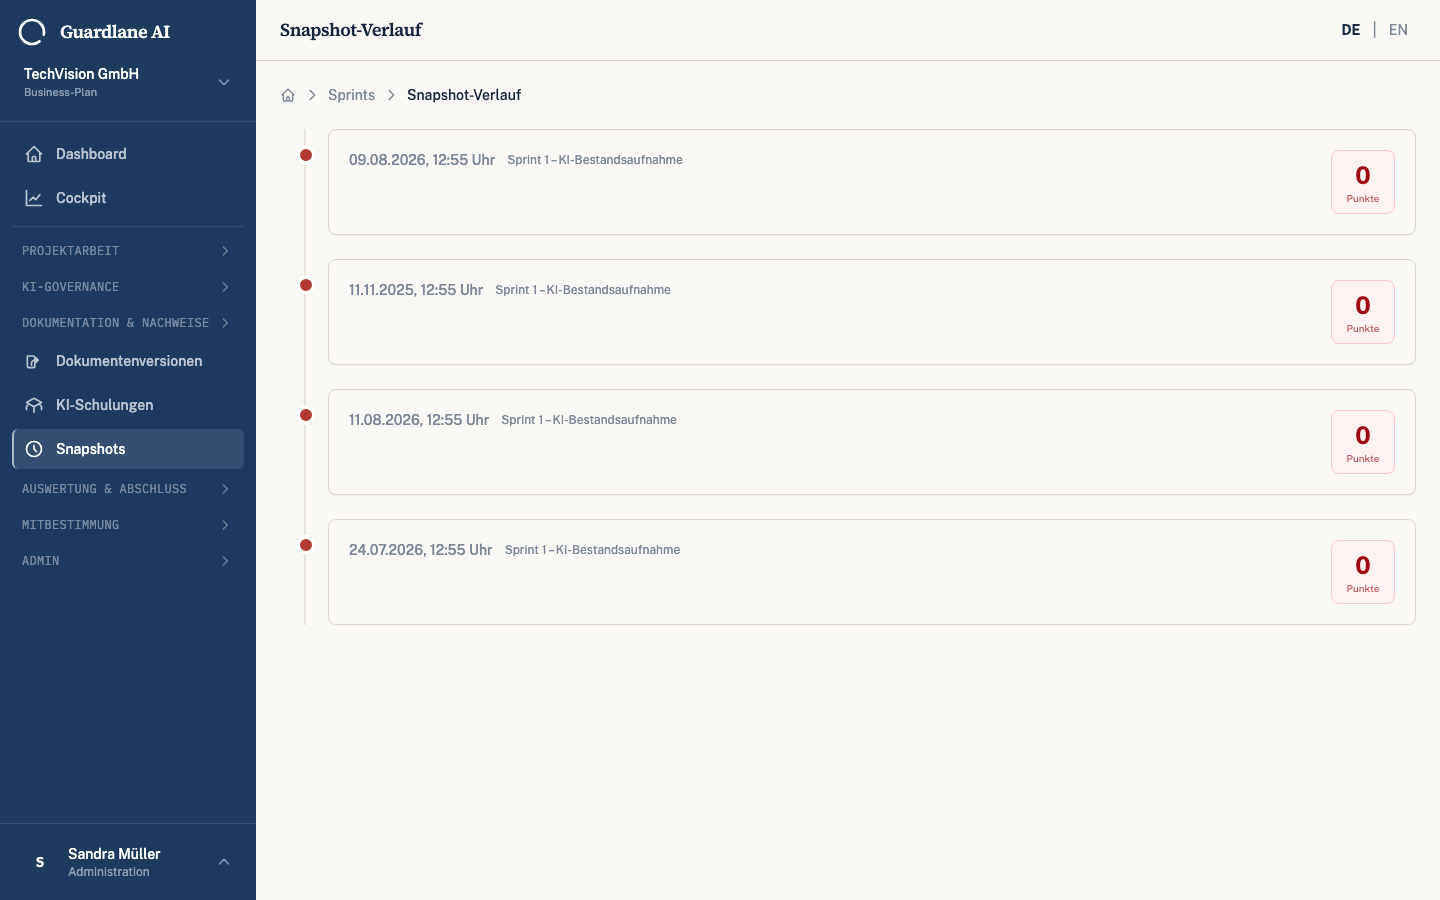
Guardlane speichert zu jedem Meilenstein einen Snapshot des Compliance-Status. So lässt sich der Fortschritt zwischen zwei Zeitpunkten vergleichen – ideal für Quartalsreports oder den Nachweis kontinuierlicher Verbesserung.
- Snapshot bei jedem Meilenstein
- Vergleich zweier Zeitpunkte auf Knopfdruck
- Änderungen pro Modul sichtbar
- Basis für Trend-Reports
Modul 18
Projektabschlüsse & Reassessment-Zyklen
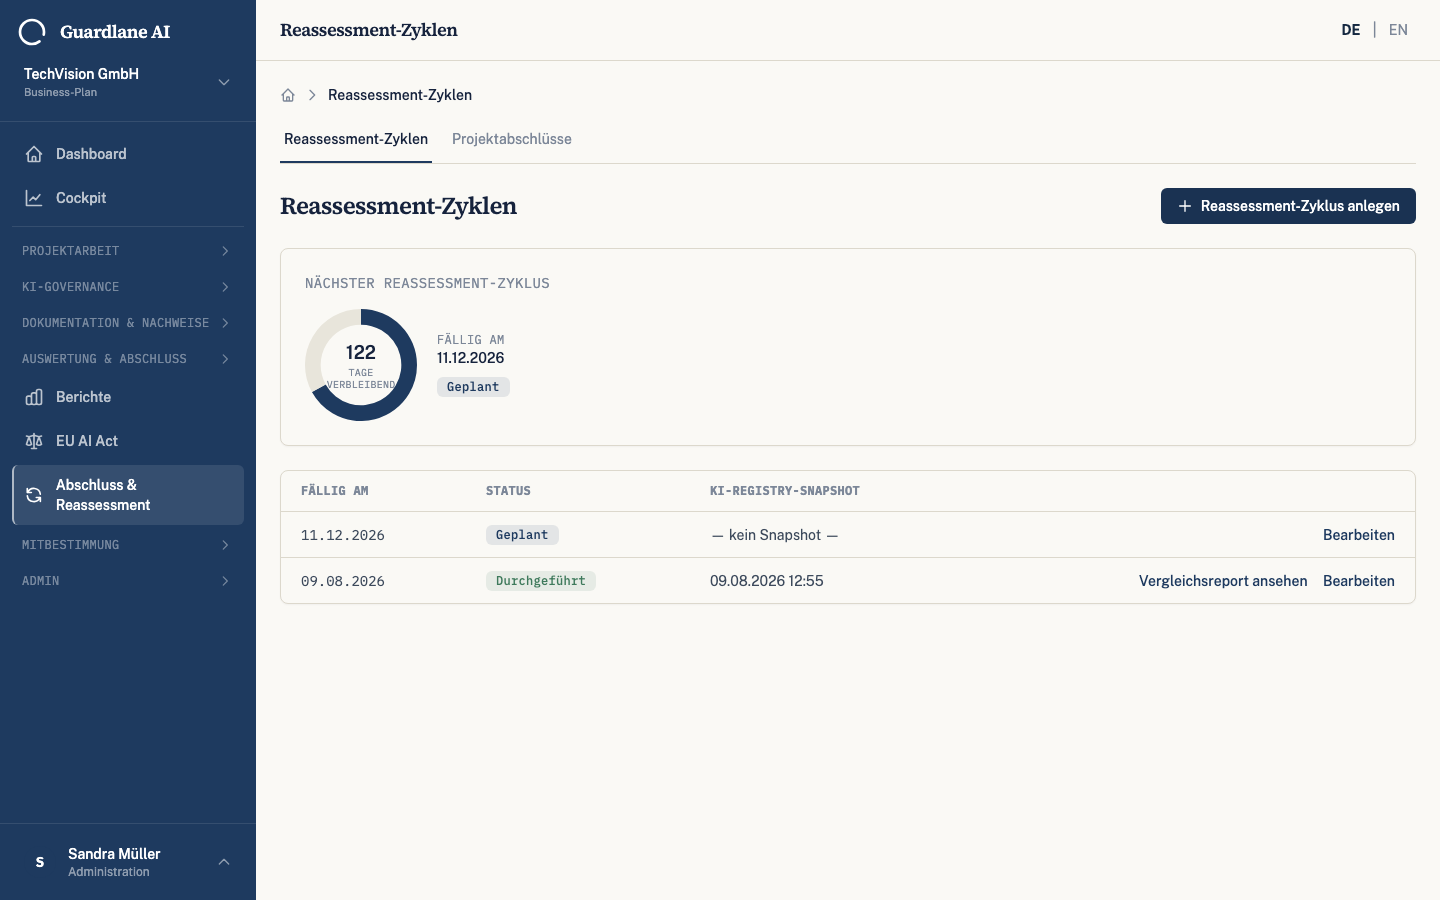
KI-Governance ist kein einmaliges Projekt. Nach Abschluss eines Governance-Projekts plant Guardlane automatisch den nächsten Reassessment-Zyklus – damit Systeme regelmäßig neu bewertet werden.
- Definierte Projektabschluss-Kriterien
- Automatische Planung des nächsten Zyklus
- Erinnerung vor Ablauf der Reassessment-Frist
- Historie aller abgeschlossenen Projekte
Modul 19
KI-Board
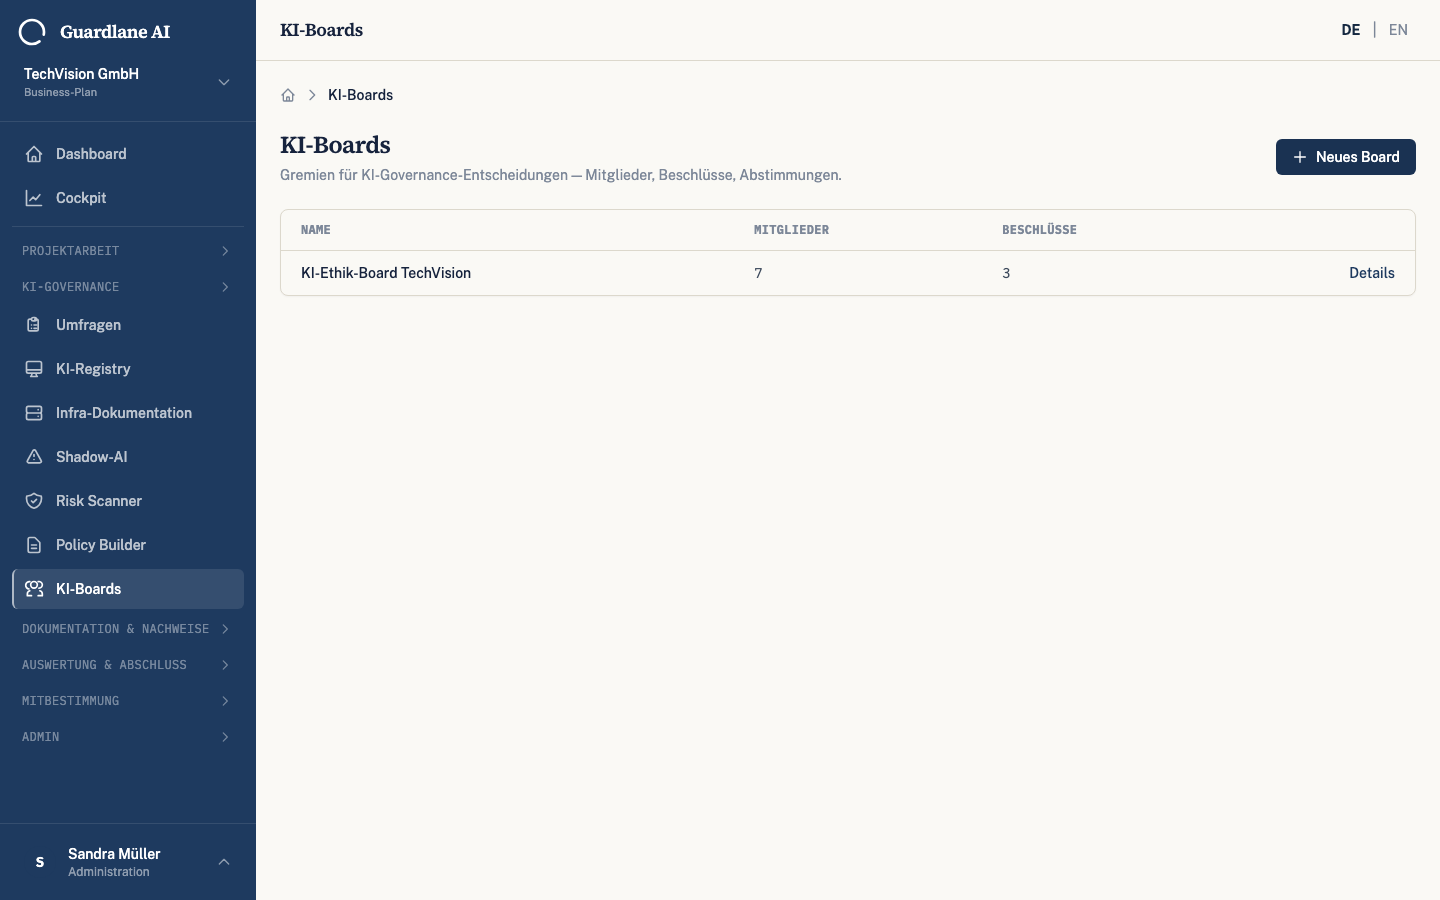
Größere Organisationen entscheiden KI-Fragen im Gremium. Guardlane bildet das KI-Board als eigenen Arbeitsbereich ab – mit Entscheidungsvorlagen, Abstimmungen und Protokollen.
- Entscheidungsvorlagen für Gremiumssitzungen
- Abstimmungen dokumentiert
- Zugriff nur für Board-Mitglieder
- Verknüpfung mit betroffenen KI-Systemen
Modul 20
Meetings & Protokolle
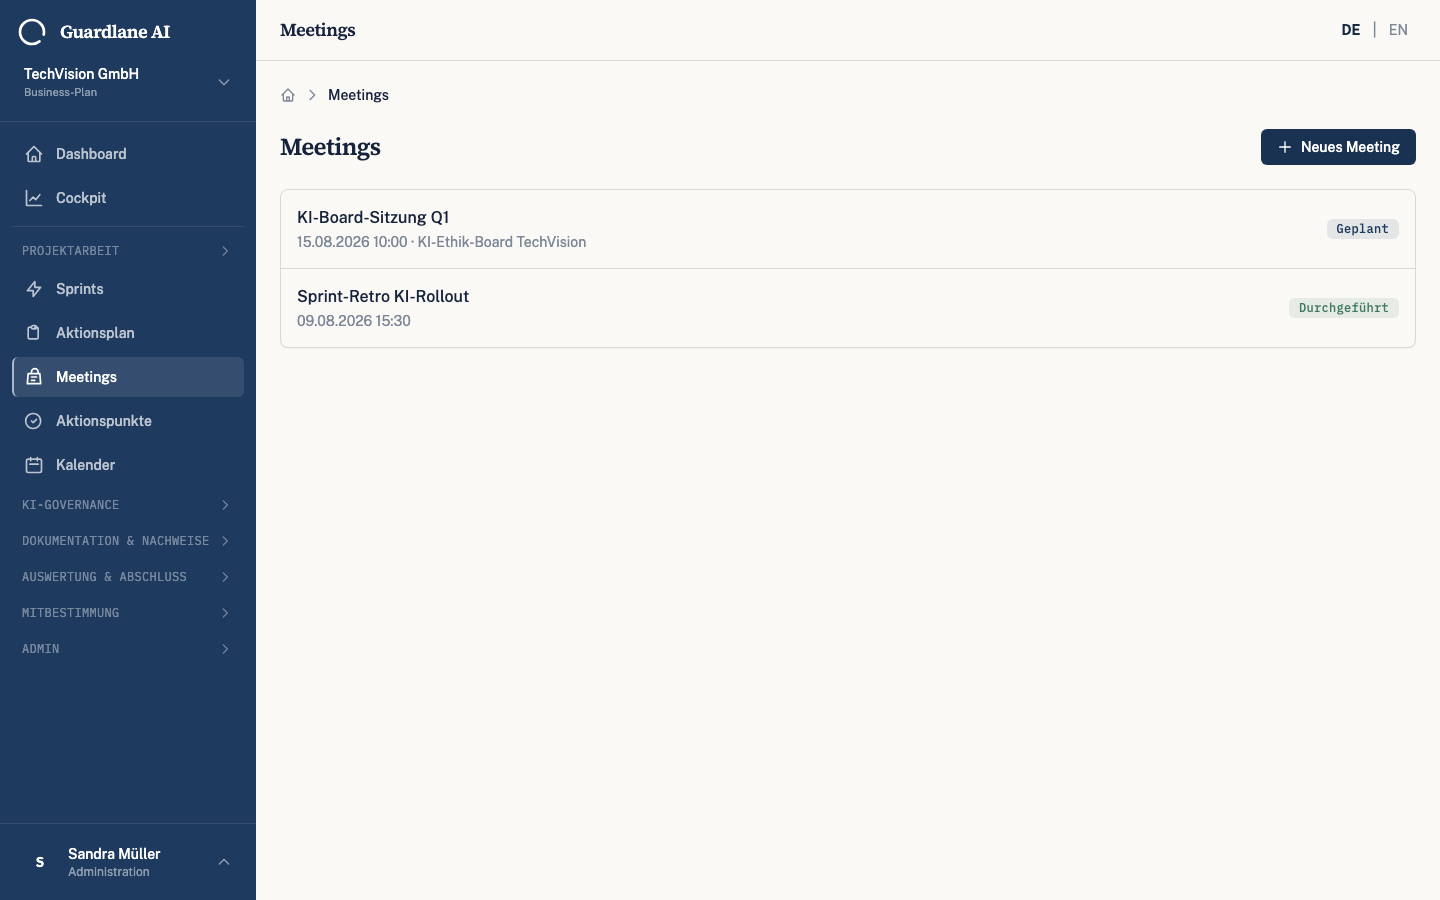
Jedes Governance-Meeting lässt sich in Guardlane planen, protokollieren und in konkrete Aktionspunkte überführen – mit Verantwortlichen und Fälligkeitsdatum.
- Agenda und Protokoll an einem Ort
- Aktionspunkte mit Verantwortlichen
- Automatische Übernahme ins Kanban-Board
- Historie aller vergangenen Meetings
Modul 21
Kalender
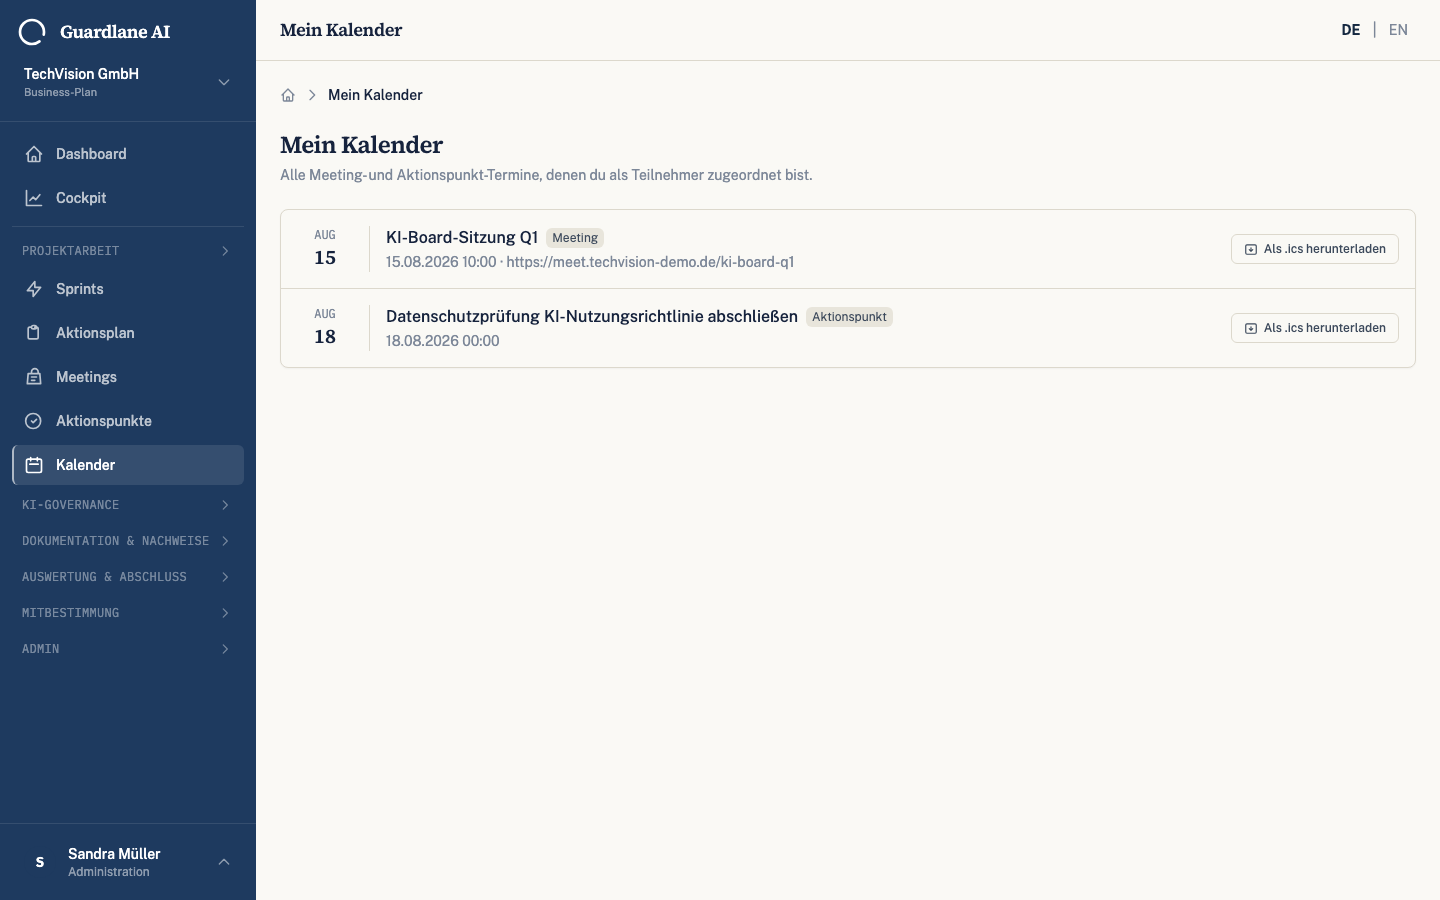
Alle Fristen auf einen Blick: Reassessment-Termine, Meetings, Schulungen und Audit-Deadlines laufen im Guardlane-Kalender zusammen.
- Alle Fristen zentral sichtbar
- Filterbar nach Modul und Team
- Erinnerungen vor Fälligkeit
- Export als iCal
Modul 22
Cockpit
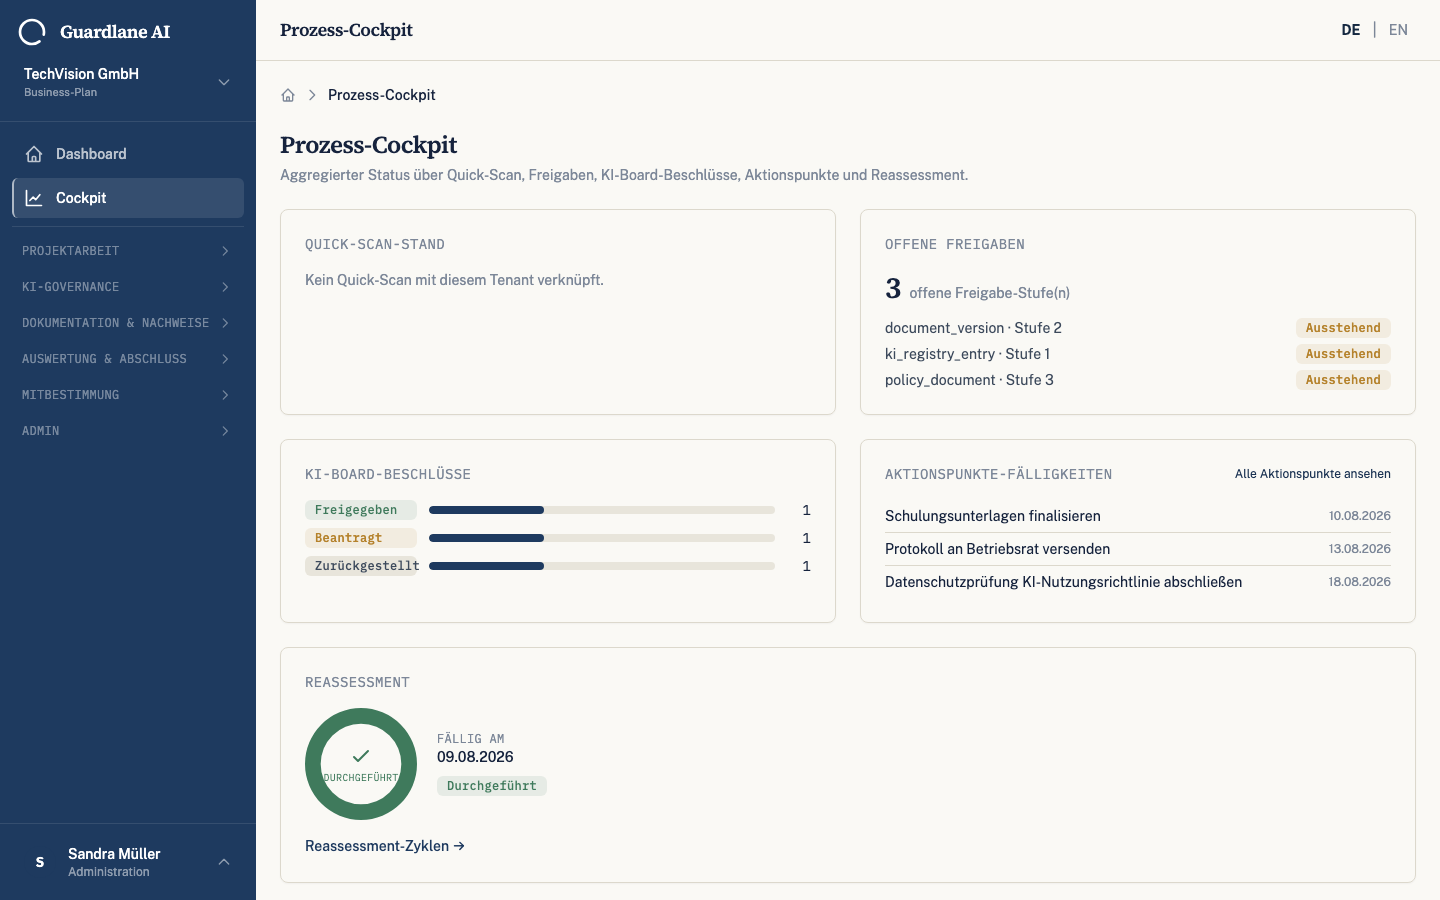
Das Cockpit ist die zentrale Übersicht für Verantwortliche: Compliance-Score, offene Aufgaben, anstehende Fristen und Team-Fortschritt auf einen Blick.
- Compliance-Score in Echtzeit
- Offene Aufgaben nach Priorität
- Team-Fortschritt im Vergleich
- Konfigurierbare Widgets
Modul 23
Einstellungen & Integrationen
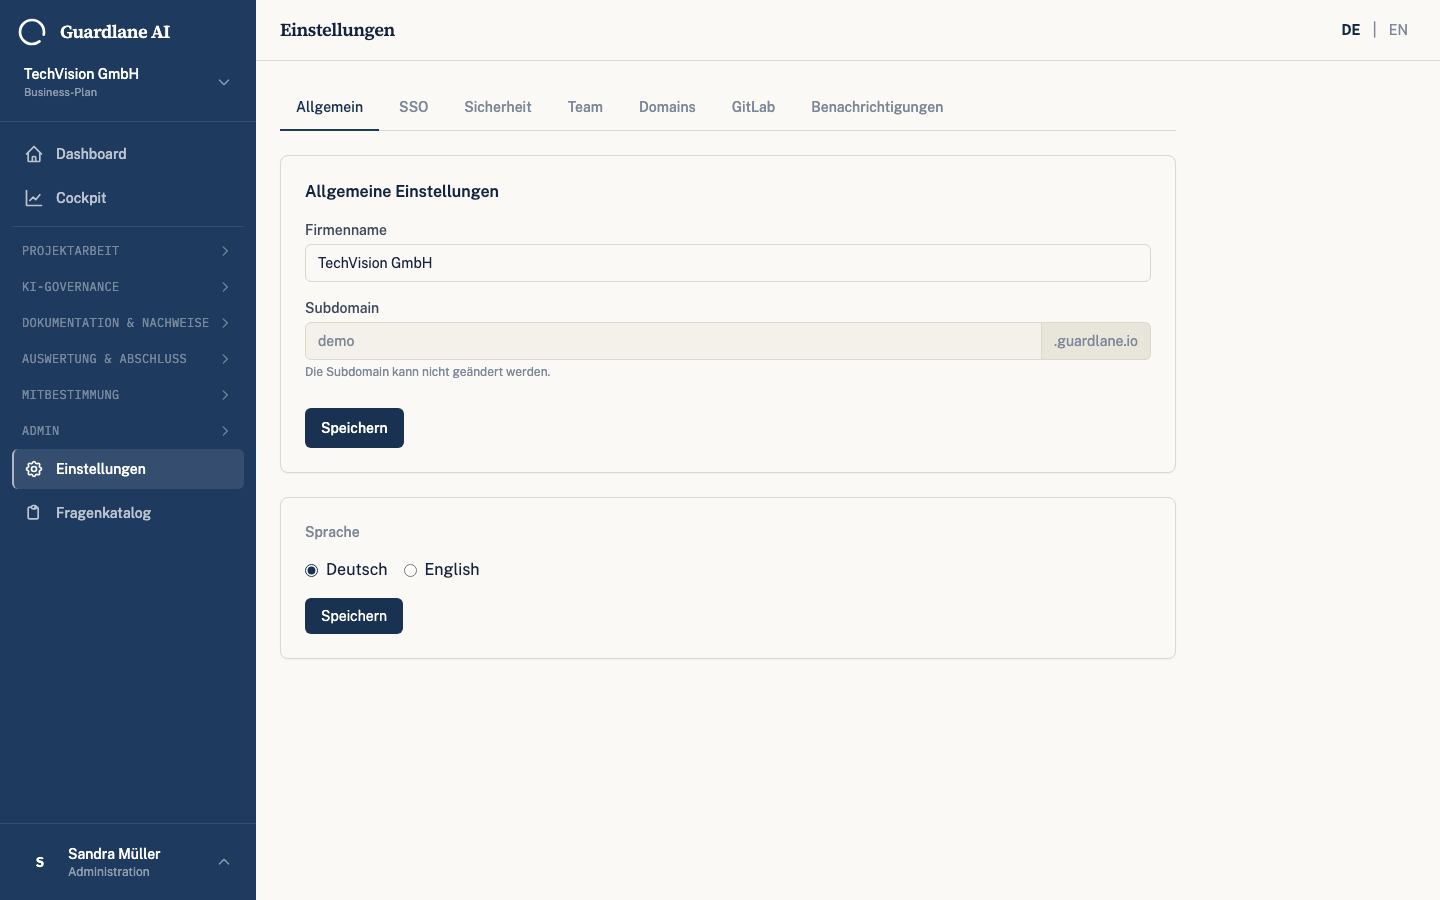
Für Unternehmen mit mehreren Standorten bietet Guardlane zentrale Einstellungen: Single Sign-On (SSO) für die bestehende Identity-Infrastruktur, GitLab-Integration, eine eigene Domain für die Self-Hosted-Instanz und die Verwaltung mehrerer Standorte unter einer Trägerschaft.
- SSO-Anbindung an bestehende Identity Provider
- GitLab-Integration für Policy-Sync
- Eigene Domain für die Self-Hosted-Instanz
- Mehrere Standorte unter einer Trägerschaft verwalten
BSI A5 — Horizontales Trustworthiness Basismodul
Vorschau folgt in Kürze
Modul 24
BSI-A5-Referenzkatalog
Das „Horizontale Trustworthiness Basismodul" des BSI (Community Draft v0.9, 30.06.2026) als durchsuchbarer Referenzkatalog in Guardlane: 55 Kriterien in 6 Lebenszyklus-Gruppen (GCS, DEI, VAV, DEP, BUB-OPS, RET). Freiwillig, komplementär zum EU AI Act — kein Gesetz, und bei Guardlane bewusst als Nachschlage-Katalog dargestellt, nicht als automatischer Compliance-Tracker.
- 55 Kriterien nach Lebenszyklus-Phase gruppiert (GCS–RET)
- Referenzkatalog zum Nachschlagen, keine automatische Bewertung
- Freiwillige Ergänzung zum EU AI Act, keine gesetzliche Pflicht
- Enthalten ab dem Paket ORGANIZATION
Modul 25
DSFA (Datenschutz-Folgenabschätzung)
Eine DSFA nach Art. 35 DSGVO je KI-Registry-Eintrag, versioniert statt überschrieben — eine neue Version pro wesentlicher Änderung statt Verlust der Historie. Verarbeitungsbeschreibung, Erforderlichkeit und Verhältnismäßigkeit, Abhilfemaßnahmen und Restrisiko werden als strukturierte Felder erfasst und mit der zugrunde liegenden Risikobewertung verknüpft.
- Strukturierte Felder nach Art. 35 Abs. 7 DSGVO
- Versioniert pro wesentlicher Änderung, vollständiger Audit-Trail
- Verknüpft mit der Risikobewertung des Tools
- Serverseitige Vollständigkeitsprüfung vor Einreichung zur Prüfung
DSFA
Vorschau folgt in Kürze
Org-Struktur
Vorschau folgt in Kürze
Modul 26
Org-Struktur
Für Konzerne und Holdings bildet Guardlane die reale Unternehmensstruktur ab: Gesellschaften als Knoten, Beteiligungen als gerichtete Kanten dazwischen — inklusive Mehrfach-Elternschaft, nicht nur ein einzelner Baum. Governance, Freigaben und Reports lassen sich so auf die passende Gesellschaft zuschneiden statt auf einen einzigen flachen Tenant.
- Gesellschaften als Knoten, Beteiligungen als gerichtete Kanten
- Unterstützt Mehrfach-Elternschaft, nicht nur einen einzelnen Baum
- Governance und Freigaben je Gesellschaft zuschneidbar
- Verfügbar ab dem Paket GROUP (bis zu 10 Gesellschaften)
Sie bauen einen Konzern ab? Mehr dazu auf unserer eigenen Übersicht für Konzerne und Unternehmensgruppen. Mehr erfahren →
Starte deine KI-Governance heute
Self-hosted in Ihrer eigenen Infrastruktur. Volle Datenkontrolle, kein Vendor-Lock-in.